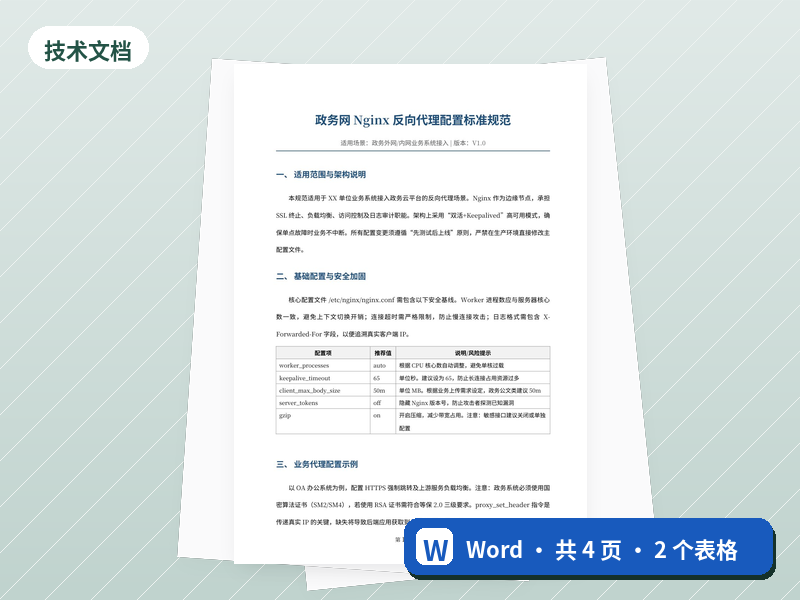
本规范适用于 XX 单位业务系统接入政务云平台的反向代理场景。Nginx 作为边缘节点,承担 SSL 终止、负载均衡、访问控制及日志审计职能。架构上采用“双活+Keepalived…。包含 2 个表格:配置项。
- 格式Word(.docx)
- 页数共 4 页
- 字数2,336 字
- 表格2 个
- 分类技术文档
- 更新2026-11-21
内容预览
查看文字版预览
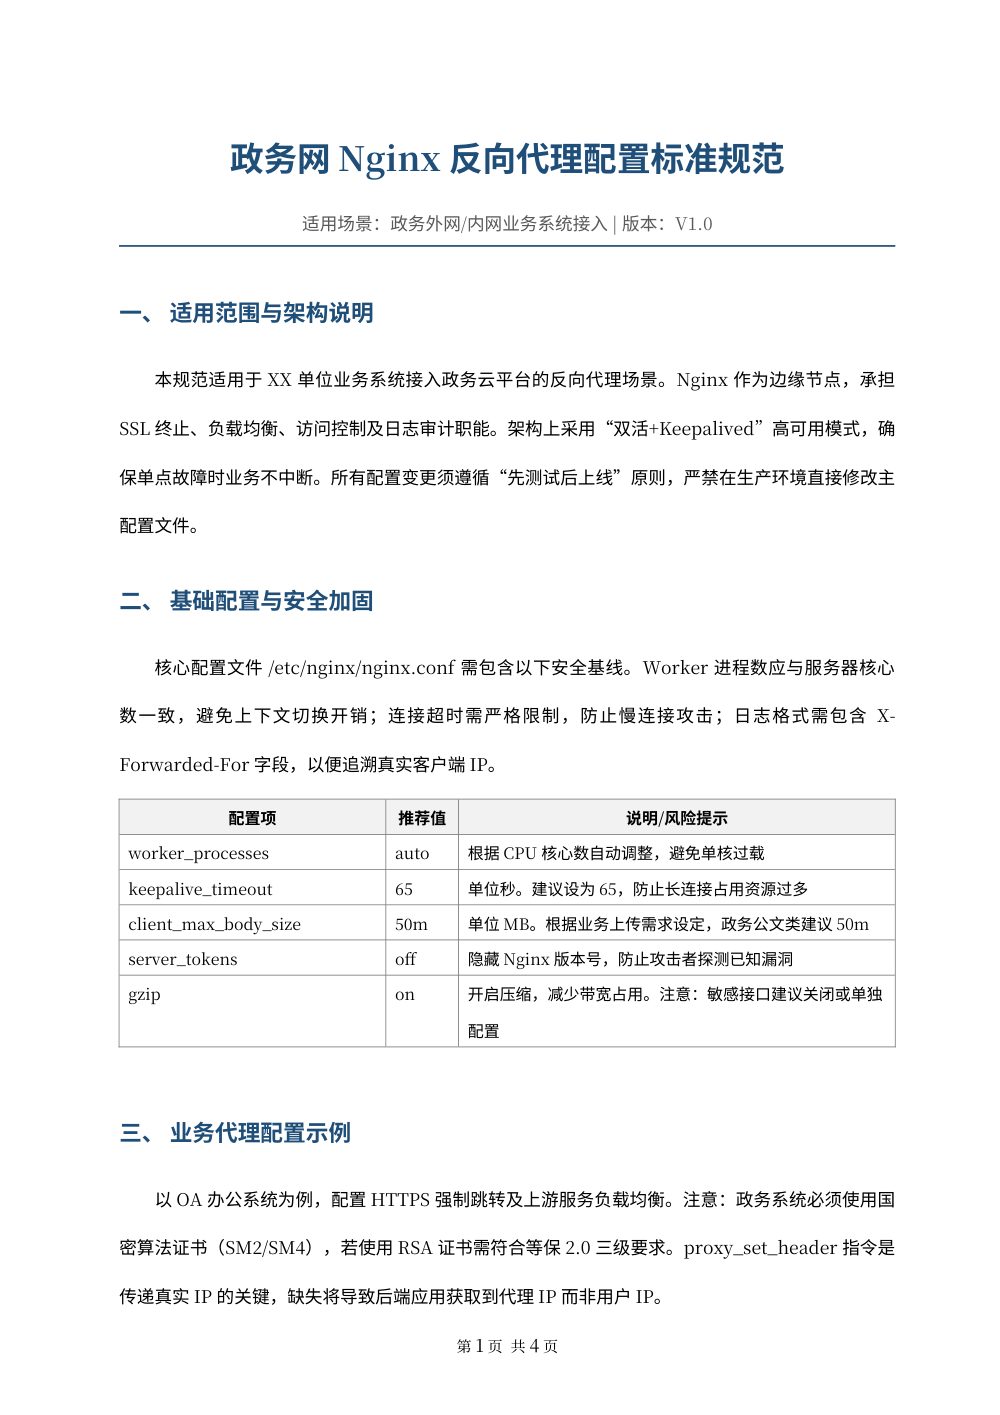
政务网 Nginx 反向代理配置标准规范
适用场景:政务外网/内网业务系统接入 | 版本:V1.0
一、 适用范围与架构说明
本规范适用于 XX 单位业务系统接入政务云平台的反向代理场景。Nginx 作为边缘节点,承担 SSL 终止、负载均衡、访问控制及日志审计职能。架构上采用“双活+Keepalived”高可用模式,确保单点故障时业务不中断。所有配置变更须遵循“先测试后上线”原则,严禁在生产环境直接修改主配置文件。
二、 基础配置与安全加固
核心配置文件 /etc/nginx/nginx.conf 需包含以下安全基线。Worker 进程数应与服务器核心数一致,避免上下文切换开销;连接超时需严格限制,防止慢连接攻击;日志格式需包含 X-Forwarded-For 字段,以便追溯真实客户端 IP。
| 配置项 | 推荐值 | 说明/风险提示 |
| worker_processes | auto | 根据 CPU 核心数自动调整,避免单核过载 |
| keepalive_timeout | 65 | 单位秒。建议设为 65,防止长连接占用资源过多 |
| client_max_body_size | 50m | 单位 MB。根据业务上传需求设定,政务公文类建议 50m |
| server_tokens | off | 隐藏 Nginx 版本号,防止攻击者探测已知漏洞 |
| gzip | on | 开启压缩,减少带宽占用。注意:敏感接口建议关闭或单独配置 |
三、 业务代理配置示例
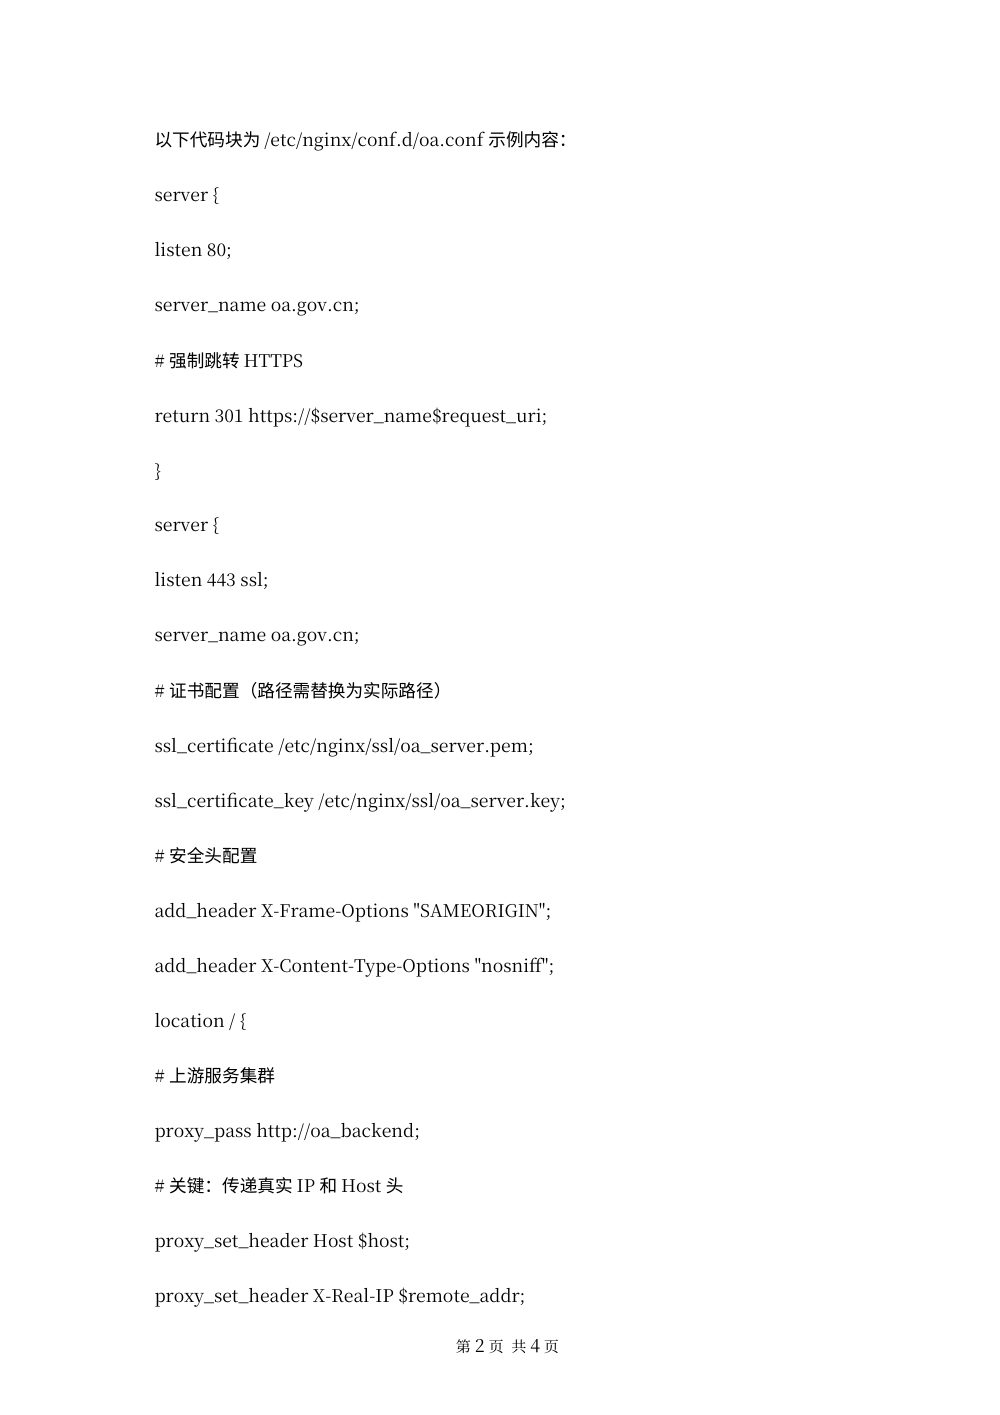
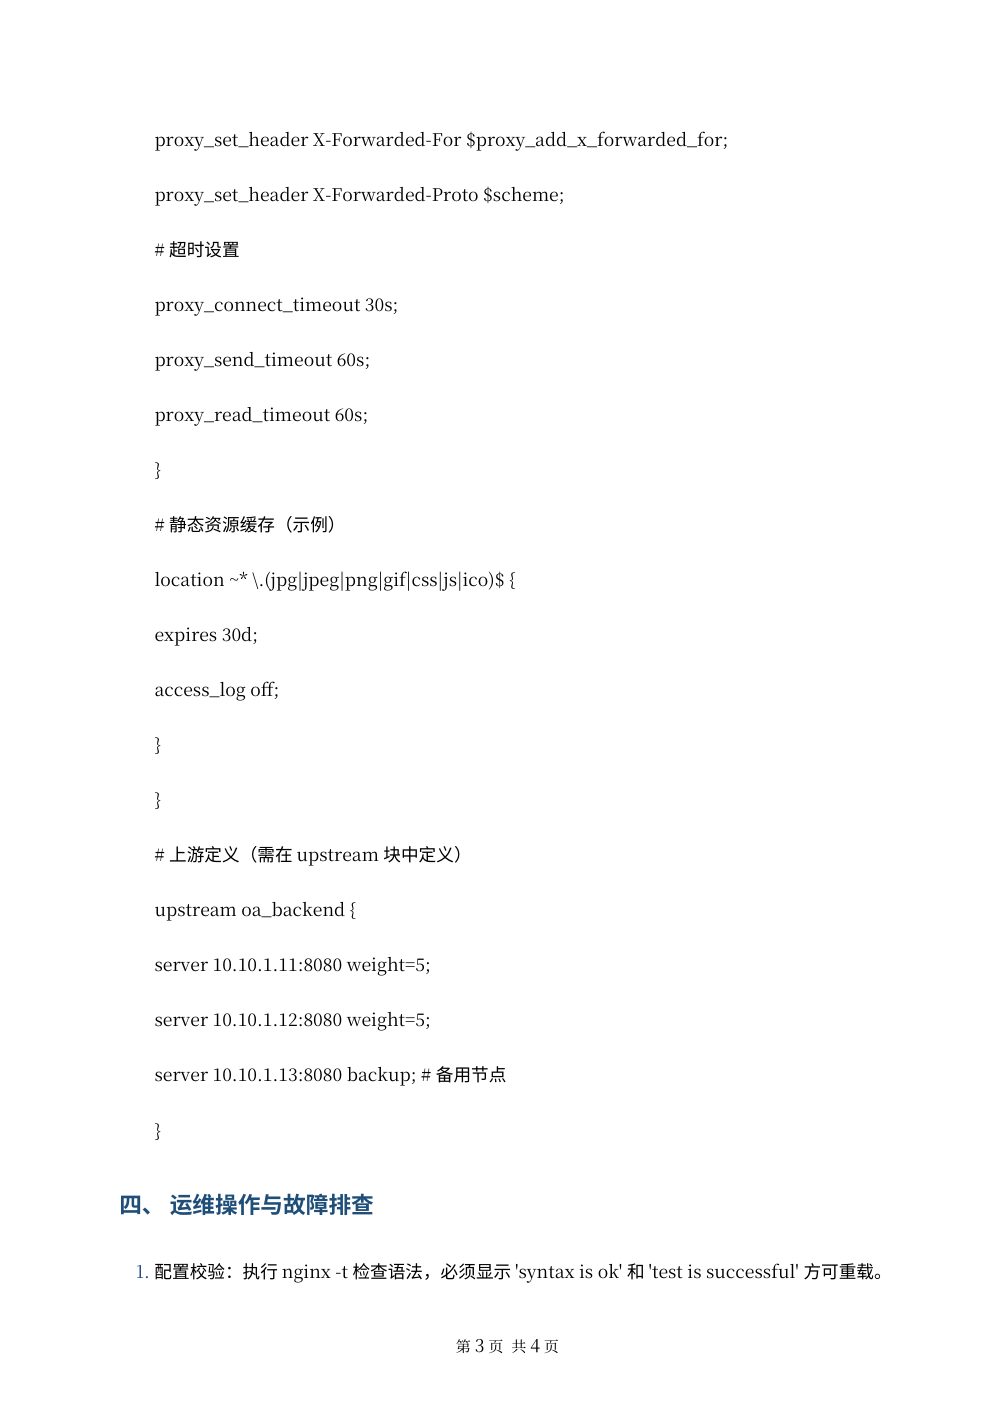
以 OA 办公系统为例,配置 HTTPS 强制跳转及上游服务负载均衡。注意:政务系统必须使用国密算法证书(SM2/SM4),若使用 RSA 证书需符合等保 2.0 三级要求。proxy_set_header 指令是传递真实 IP 的关键,缺失将导致后端应用获取到代理 IP 而非用户 IP。
以下代码块为 /etc/nginx/conf.d/oa.conf 示例内容:
server {
listen 80;
server_name oa.gov.cn;
# 强制跳转 HTTPS
return 301 https://$server_name$request_uri;
}
server {
listen 443 ssl;
server_name oa.gov.cn;
# 证书配置(路径需替换为实际路径)
ssl_certificate /etc/nginx/ssl/oa_server.pem;
ssl_certificate_key /etc/nginx/ssl/oa_server.key;
# 安全头配置
add_header X-Frame-Options "SAMEORIGIN";
add_header X-Content-Type-Options "nosniff";
location / {
预览到这里 · 完整内容请下载 Word 文档
文档目录
- 政务网 Nginx 反向代理配置标准规范
- 一、 适用范围与架构说明
- 二、 基础配置与安全加固
- 三、 业务代理配置示例
- 四、 运维操作与故障排查
- 五、 变更管理流程
常见问题
下载的是什么格式?
标准的 Word 文档(.docx),用 Microsoft Word、WPS 都能打开修改,手机上也可以用 WPS 打开。
内容可以修改吗?
可以。文字、表格行列、格式都能直接改,改成你自己的单位名称、日期和内容即可。
付款后在哪里下载?
付款完成后回到本页,下载按钮就会出现;登录账号购买的,以后在用户中心也能找到。
开通会员有什么好处?
会员有效期内,全站文档模板都可以免费下载,每天更新的新模板也包括在内,比单份购买划算得多。
本文档由 SoftZX 文档库整理,仅供参考,使用前请根据实际情况修改。